Duizenden Europese windmolen- en zonneparken kwetsbaar voor cyberaanvallen
De beheersystemen van duizenden Europese energieparken met windmolens en zonnepanelen zijn onvoldoende beveiligd. Via een openbare internetverbinding zijn 8.547 bedieningspanelen en beheerpagina's bereikbaar, blijkt uit Nederlands onderzoek.
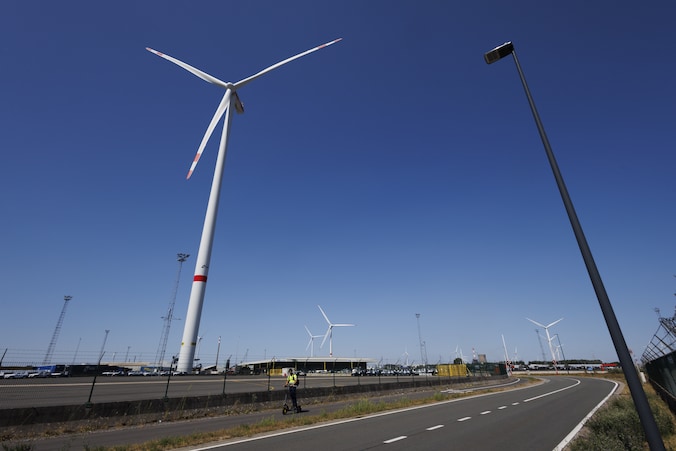
Een onderzoeker van cybersecuritybedrijf Modat en een Nederlandse beveiligingsonderzoeker onderzochten systemen in 35 landen. Ze vonden 7.942 kwetsbare systemen van zonneparken en 605 van windparken. De meeste staan in Spanje.
Soms geen inlogscherm
Het gaat om digitale omgevingen waarmee beheerders bijvoorbeeld windturbines en zonnepanelen kunnen bedienen. De meeste waren beschermd met een inlogscherm, maar dat was niet altijd het geval. Bij sommige systemen ontbrak zo'n beveiliging helemaal.
Omdat de panelen rechtstreeks via internet bereikbaar zijn, kunnen kwaadwillenden proberen ze op afstand over te nemen. De onderzoekers zeggen dat ze de kwetsbare systemen binnen enkele uren via het openbare internet konden vinden.
Sabotagemogelijkheden
Op 181 locaties konden de onderzoekers naar eigen zeggen het systeem volledig bedienen. Daardoor konden ze bijvoorbeeld met één druk op de knop een windturbine of een volledig windpark stilleggen. Een aanvaller zou turbines ook kunnen laten draaien wanneer ze bewust zijn uitgezet, bijvoorbeeld vanwege harde wind.
De onderzoekers hebben de beheerders van de kwetsbare systemen gewaarschuwd en roepen hen op de beheeromgevingen zo snel mogelijk offline te halen. De resultaten van dit onderzoek zijn bekendgemaakt tijdens de cybersecurityconferentie One Conference in Den Haag.